기준을 바꾼 네 개의 날짜
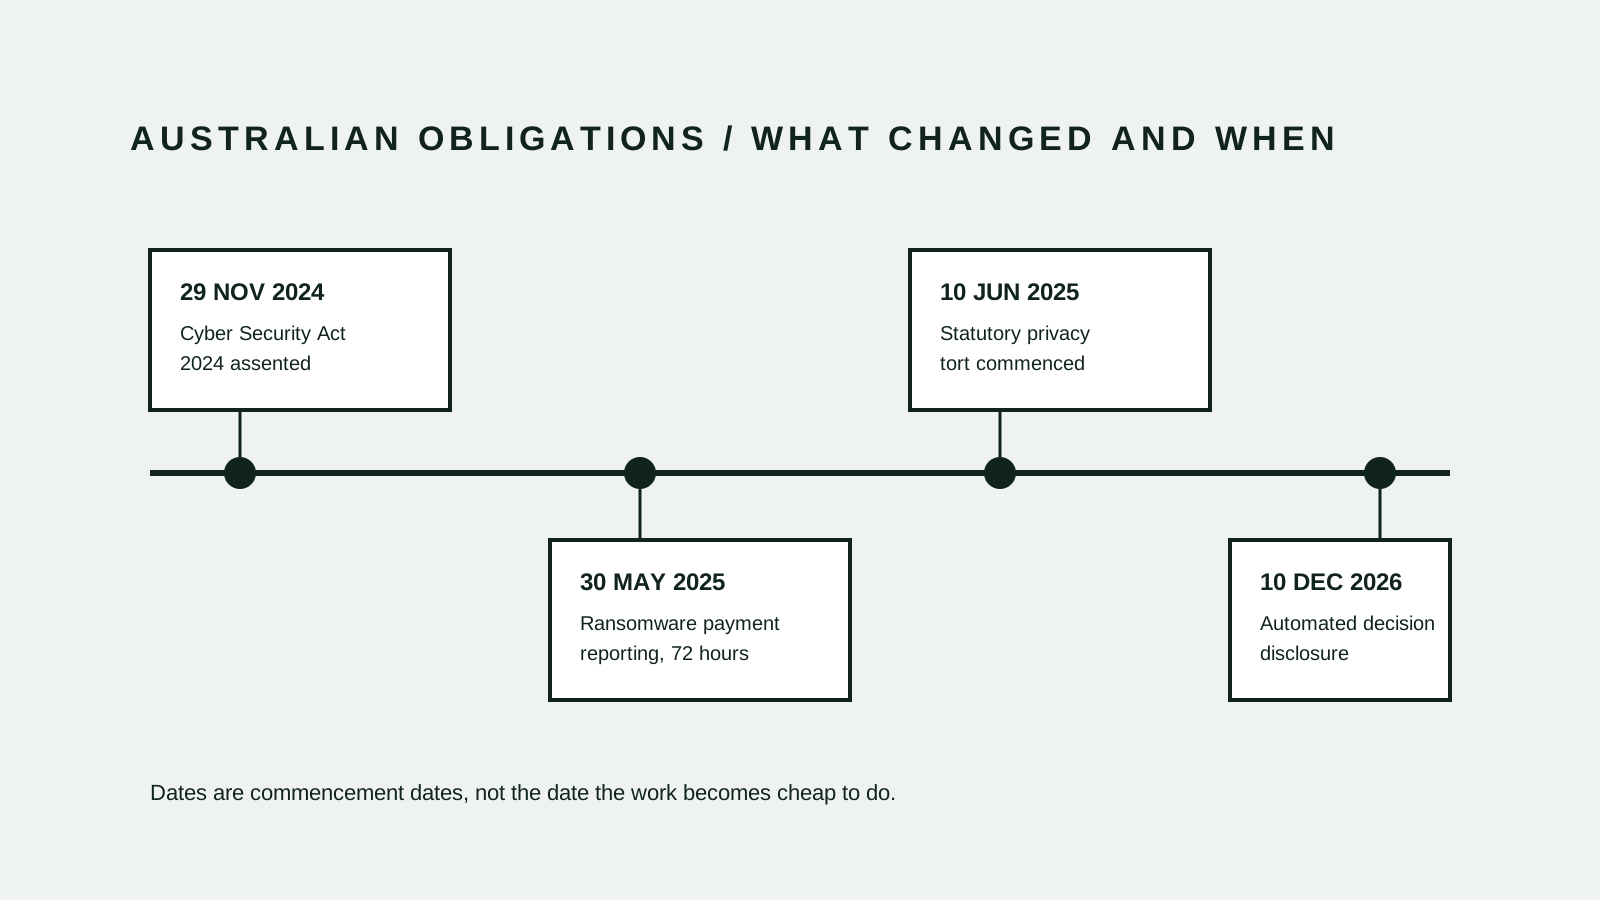
- 2024년 11월 29일
Cyber Security Act 2024 제정
이 법은 여러 조치를 함께 담고 있으며 모두가 중요 인프라에만 적용되는 것은 아닙니다. 일반 기업도 랜섬웨어 신고 규칙의 적용 대상이 될 수 있고, 통신 가능한 제품을 공급하는 곳은 기기 보안 요구사항의 대상이 됩니다.[3]
- 2025년 5월 30일
랜섬웨어 지급 신고 의무 시행
호주에서 사업을 영위하며 직전 회계연도 매출이 신고 규칙에 정해진 기준을 넘는 기업과, 매출과 무관하게 중요 인프라 기업은 랜섬웨어 대금을 지급한 뒤 72시간 안에 신고해야 합니다. 기준 금액은 요약 글이 아니라 규칙 원문에서 확인하세요.[3][4]
- 2025년 6월 10일
규제기관을 거치지 않는 프라이버시 청구
중대한 사생활 침해에 대한 법정 불법행위(statutory tort)가 시행되었습니다. 적용 범위가 Privacy Act보다 넓어 APP 적용 대상이 아닌 개인과 단체에도 미치며, OAIC는 이 제도를 직접 운영하지 않는다고 밝히고 있습니다.[1]
- 2026년 12월 10일
자동화된 의사결정을 고지해야 합니다
이 날짜부터, 개인정보를 사용해 개인의 권리나 이익에 중대한 영향을 줄 수 있는 결정을 컴퓨터 프로그램이 내리는 APP 적용 기관은 어떤 종류의 개인정보를 사용하고 어떤 종류의 결정을 내리는지를 개인정보 처리방침에 기재해야 합니다.[2]
누가 프라이버시 문제를 제기할 수 있는지가 넓어졌습니다
그동안 프라이버시 위험은 사실상 규제기관과의 대화로 다뤄졌습니다. 민원, 조사, 시정 계획의 흐름입니다. 법정 불법행위는 그 경로 밖에 있습니다. APP 적용 대상이 아닐 수 있는 개인과 단체의 행위까지 미치며, OAIC는 이를 직접 운영하지 않는다고 명시합니다.[1]
개발에 미치는 영향은 작지만 분명합니다. 업무에 필요한 것보다 많이 수집하거나, 기능에 필요한 것보다 많이 기록하거나, 볼 이유가 없는 직원에게 개인정보를 노출하는 설계는 이제 규정 논쟁만의 문제가 아닙니다. 수집 최소화와 접근 범위 제한이 가장 저렴한 대응이고, 출시 전이 가장 저렴한 시점입니다.[1]
랜섬웨어 신고는 사고 당일이 아니라 설계 시점의 결정입니다
72시간은 무엇이 암호화되었고 어떤 시스템이 영향을 받았으며 누가 얼마를 지급했는지 확인하기에 넉넉한 시간이 아닙니다. 빠르게 답할 수 있는 조직은 자산 목록이 있었고, 공격자가 건드릴 수 없는 곳에 로그를 보관했으며, 신고를 승인할 담당자가 정해져 있던 곳입니다.[3][4]
이 중 어느 것도 사고 중에 구매할 수 없습니다. 보존 경계가 분리된 중앙 로그, 실제 운영과 일치하는 자산 목록, 한 번은 연습해 본 의사결정 경로를 운영 부서의 나중 일이 아니라 개발 범위의 일부로 다루세요.[3][4]
- 신고 의무를 지는 법인이 어디인지 확인
- 운영 환경이 무너져도 남는 위치에 로그 보관
- 결정자와 신고자, 그리고 각각의 대리인 지정
- 사고 때 처음 읽지 말고 미리 한 번 연습
자동화된 의사결정 고지는 설계 단계에서 시작됩니다
이 의무는 문서 의무이지만 문서만으로는 충족할 수 없습니다. 어떤 종류의 개인정보를 사용하고 어떤 종류의 결정을 내리는지 설명하려면 기능을 만들 때 누군가 그것을 기록해 두었어야 합니다. 점수 규칙, 순위 모델, 자격 필터, 자동 가격 조정 모두 결과가 개인에게 중대한 영향을 준다면 해당할 수 있습니다.[2]
이 개정은 프로그램을 도입한 시점과 무관하게 시행일 이후 내려진 결정에 적용되므로, 규정보다 먼저 만들어진 기능이라고 면제되지 않습니다. 지금 유용한 작업은 목록화입니다. 어떤 자동 결정이 있고, 어떤 개인정보가 들어가며, 그 결정이 무엇에 영향을 주고, 이용자가 이의를 제기하면 누가 검토하는지 정리하는 일입니다.[2]
통신 가능한 제품에는 별도의 기본선이 있습니다
웹 애플리케이션만이 아니라 기기를 다루는 작업이라면, 이 법은 호주에서 신제품으로 공급되는 인터넷·네트워크 연결 제품에 보안 요구사항을 부과합니다. 공통 기본 비밀번호 금지, 취약점을 신고할 수 있는 공개 창구, 보안 업데이트 최소 제공 기간의 공개입니다.[3]
세 가지 모두 특별할 것 없는 엔지니어링 관행이며 그것이 핵심입니다. 설계 단계에 넣기는 쉽고 이미 출하된 기기에 소급 적용하기는 번거로우므로, 하드웨어가 얽힌 프로젝트라면 사양 단계에서 확인해야 합니다.[3]